
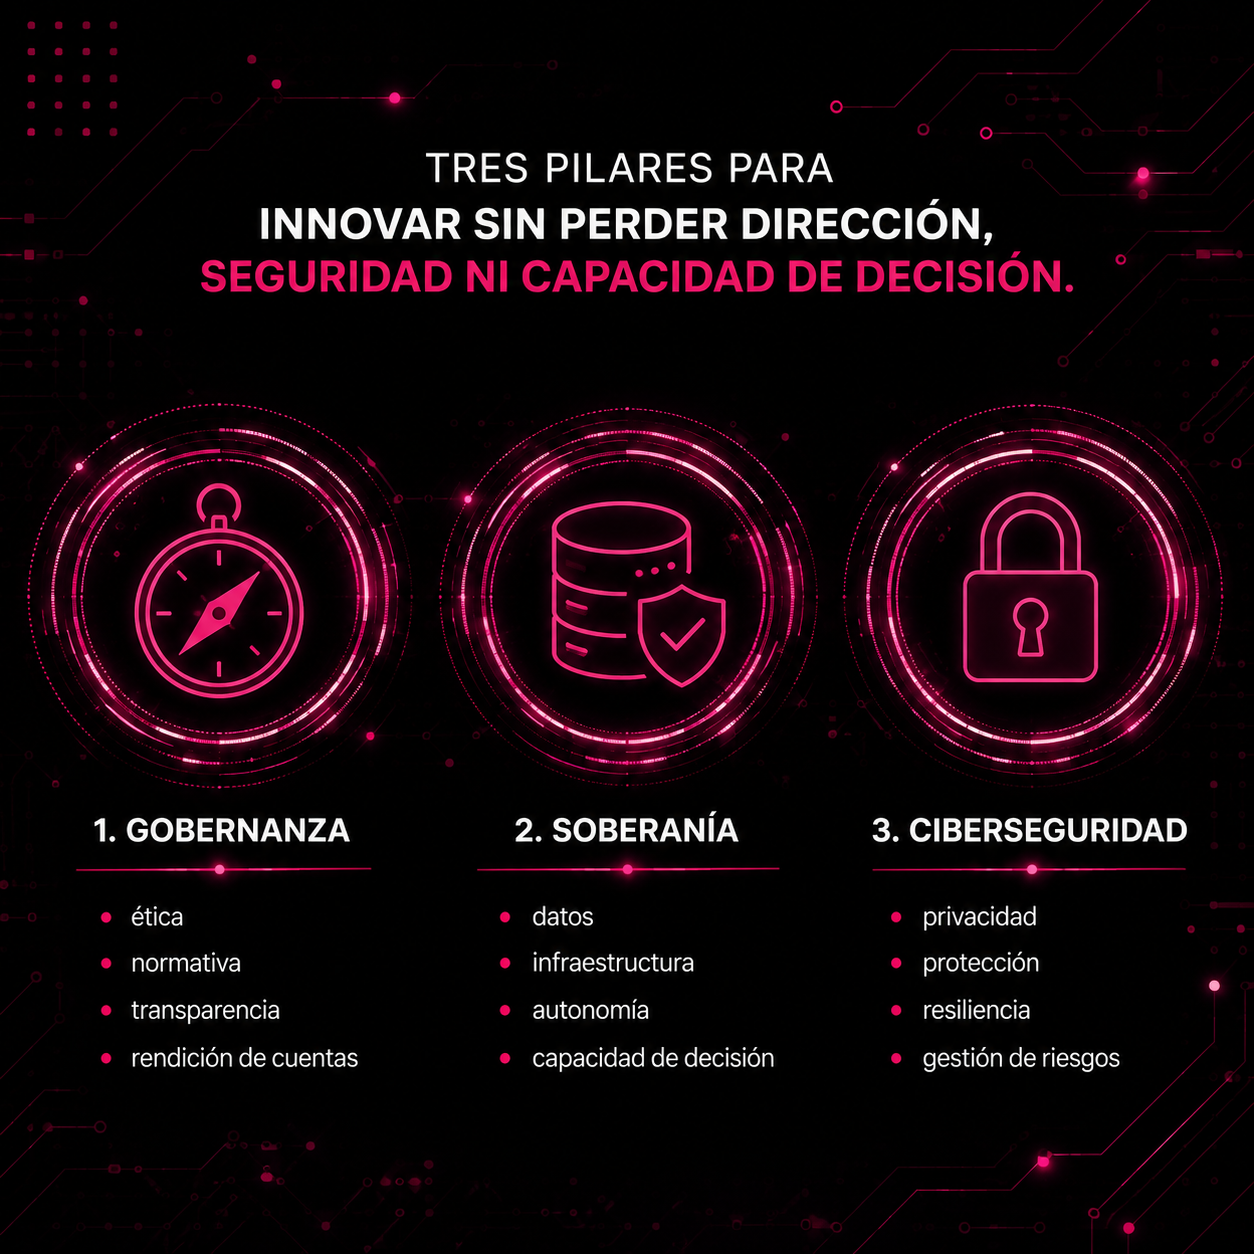
Tres pilares para innovar sin perder dirección, seguridad ni capacidad de decisión.

La inteligencia artificial (IA) ya forma parte de nuestras conversaciones, de nuestras instituciones y, cada vez más, de nuestras prácticas cotidianas.
Ya tenemos colegas que utilizan IA para organizar información, para analizar grandes volúmenes de datos, para automatizar tareas, entre otras cosas.
En salud, sus posibilidades nos obligan a pensar esos flujos de trabajo en términos de “Seguridad”
Es momento de formular preguntas más profundas:

¿Quién decide cómo se utiliza?
¿Qué datos procesa?
¿Dónde se almacena esa información?
¿Quién controla su funcionamiento?
¿Qué ocurre cuando se equivoca?
¿Y quién responde por sus consecuencias?
Durante un seminario reciente sobre inteligencia artificial en salud, propuse comenzar la conversación desde tres pilares: gobernanza, soberanía y ciberseguridad.
Porque no son conceptos reservados a especialistas en informática. Son cuestiones relacionadas con la conducción de las organizaciones, la protección de derechos, la continuidad de los servicios, la seguridad del paciente y la responsabilidad profesional.
Más allá de todo lo que hacemos con IA, debemos ser conscientes que la responsabilidad de decidir continúa siendo nuestra.

Primer Pilar: Gobernanza
Gobernar significa darle dirección
Una institución puede incorporar tecnología sin haber definido cómo gobernarla.
Puede adquirir una plataforma, habilitar un asistente o implementar un sistema automatizado sin establecer con claridad:
- para qué se utilizará
- quién podrá utilizarlo
- qué información podrá procesar
- cómo se evaluará su desempeño
- qué decisiones podrá apoyar
- y qué intervención humana deberá conservarse.
La gobernanza de la inteligencia artificial comprende las estructuras, políticas y procesos destinados a orientar su desarrollo, adquisición, implementación, supervisión y evaluación.
En términos sencillos, gobernar significa responder:
¿Quién puede hacer qué, con qué información, bajo qué condiciones y con qué responsabilidad?
La gobernanza debe acompañar todo el ciclo de vida del sistema: desde la identificación del problema hasta su retiro o reemplazo.
La institución debe poder demostrar cómo la evalúa, quién la supervisa y qué hace cuando deja de funcionar como esperaba.
Seis decisiones antes de implementar IA
Antes de incorporar un sistema, toda organización debería responder al menos seis preguntas.
1. ¿Qué problema buscamos resolver?
Debería comenzar por una necesidad concreta:
- reducir una demora
- mejorar el acceso a información
- anticipar una demanda
- disminuir una tarea repetitiva
- fortalecer la continuidad del cuidado
- o mejorar un proceso educativo.
2. ¿Qué datos necesita?
La institución debe analizar si los datos son necesarios, pertinentes, adecuados y proporcionales al objetivo.
También debe conocer:
- su procedencia
- su calidad
- sus posibles sesgos
- quiénes pueden acceder
- y durante cuánto tiempo se conservarán.
3. ¿Quién desarrolla y provee el sistema?
Es importante conocer las condiciones del proveedor:
- dónde procesa la información
- qué servicios externos utiliza
- qué obligaciones asume
- cómo protege los datos
- qué sucede si modifica sus condiciones
- y cómo puede la institución recuperar su información.
4. ¿Cómo se valida su desempeño?
Una demostración comercial no equivale a una validación institucional.
Un sistema puede funcionar correctamente en otro país, otra población o un entorno controlado y no mantener el mismo rendimiento en un hospital público, una institución militar, un centro de atención primaria.
Validar significa comprobar su funcionamiento en el contexto en el que será utilizado.
5. ¿Qué intervención humana se conservará?
Cuanto mayor sea la consecuencia de un error, mayor debe ser la intervención profesional, la trazabilidad y la supervisión.
6. ¿Qué ocurre si el sistema falla?
La institución necesita saber:
- cómo detectar un error
- cómo interrumpir el sistema
- cómo recuperar la operación
- cómo comunicar un incidente
- y quién será responsable de cada acción.
Una buena gobernanza se reconoce cuando algo falla y la organización sabe cómo responder.
Gobernanza no significa prohibición
Una política exclusivamente prohibitiva puede desplazar algunos usos hacia cuentas personales, dispositivos externos o prácticas no declaradas, dificultando su supervisión. En sentido contrario, permitir cualquier uso puede aumentar la exposición de información, la dependencia tecnológica y la utilización de respuestas no verificadas.
La alternativa madura es:
identificar, regular, capacitar, supervisar y evaluar.
La Organización Mundial de la Salud propone seis principios para orientar la IA en salud:
- proteger la autonomía
- promover el bienestar, la seguridad y el interés público
- garantizar transparencia, explicabilidad e inteligibilidad
- establecer responsabilidad y rendición de cuentas
- asegurar inclusión y equidad
- promover sistemas sostenibles y capaces de responder a las necesidades sociales.
Estos principios buscan que el desarrollo tecnológico se encuentre al servicio de las personas y no al revés.
Segundo pilar: Soberanía
Conservar una capacidad real de decisión
En este artículo, propongo entender la soberanía como la capacidad de una organización para conocer, controlar y decidir sobre las tecnologías que incorpora.
Es un marco práctico para analizar las dependencias que pueden producirse cuando una institución utiliza inteligencia artificial.
Podemos pensar la soberanía en cuatro dimensiones:
- soberanía de los datos
- soberanía de la infraestructura
- soberanía sobre los modelos
- soberanía de capacidades.
Soberanía de los datos
Los datos sanitarios no son simples números.
Representan historias de vida, antecedentes, diagnósticos, tratamientos, decisiones profesionales y situaciones personales.
Por eso, una institución debería saber:
- qué datos se recopilan
- con qué finalidad
- dónde se almacenan
- quién puede acceder
- si serán transferidos
- si podrán utilizarse para entrenar un modelo
- cuánto tiempo se conservarán
- y cómo podrán recuperarse, corregirse o eliminarse cuando corresponda.
En Argentina, la Ley 25.326 considera sensibles los datos relacionados con la salud y establece principios para su recolección, tratamiento, seguridad y confidencialidad. También dispone que los datos deben ser ciertos, adecuados, pertinentes y no excesivos en relación con la finalidad para la que fueron obtenidos.
La Ley 26.529, por su parte, reconoce el derecho del paciente a la confidencialidad. Toda persona que participe en la elaboración o manipulación de documentación clínica, o que acceda a su contenido, debe guardar la debida reserva.
Estas obligaciones siguen vigentes cuando se incorpora inteligencia artificial.
Copiar datos identificatorios de una persona en una herramienta pública no autorizada no deja de ser riesgoso porque la finalidad sea agilizar una tarea.
La buena intención no sustituye la protección de la información.
Soberanía de la infraestructura
También debemos preguntarnos de qué infraestructura depende el funcionamiento:
- servidores
- centros de datos
- conectividad
- servicios en la nube
- proveedores externos
- sistemas operativos
- bases institucionales
- y mecanismos de autenticación.
¿Qué ocurre si el servicio se interrumpe?
¿La organización puede continuar funcionando?
¿Existe un procedimiento alternativo?
¿Puede recuperar sus datos?
¿Está en condiciones de cambiar de proveedor?
La soberanía también implica tener planes de continuidad, copias de seguridad, procedimientos alternativos y capacidad para sostener los servicios esenciales.
Soberanía sobre los modelos
Dos aplicaciones pueden verse prácticamente iguales en una pantalla y funcionar de manera completamente diferente.
El usuario suele observar el frontend: la interfaz, los botones, el chat o el formulario.
Pero detrás se encuentra el backend:
- el modelo
- las bases de datos
- las conexiones
- las reglas
- las instrucciones internas
- los mecanismos de recuperación de información
- y las condiciones de seguridad.
Por eso, la facilidad de uso no debe ocultar las preguntas importantes:
- ¿Para qué fue diseñado el sistema?
- ¿Qué limitaciones reconoce?
- ¿Cómo fue evaluado?
- ¿Cuándo se actualizó?
- ¿Puede ser auditado?
- ¿Cómo registra sus acciones?
Conservar soberanía no significa conocer cada línea de código.
Significa disponer de información suficiente para decidir si el sistema resulta adecuado, seguro y proporcional al uso previsto.
Soberanía de capacidades
La soberanía también depende de las personas.
Una institución puede comprar tecnología de última generación y continuar siendo dependiente si nadie dentro de la organización puede:
- evaluar sus resultados
- comprender sus limitaciones
- supervisar su utilización
- reconocer un error
- revisar sus fuentes
- o decidir cuándo debe suspenderse.
La formación no debe limitarse a aprender a escribir instrucciones o utilizar una plataforma.
También debe desarrollar:
- pensamiento crítico
- alfabetización en datos
- criterios de verificación
- conciencia sobre privacidad
- comprensión de sesgos
- capacidades de supervisión
- y responsabilidad profesional.
La verdadera soberanía consiste en poder comprenderla, gobernarla, adaptarla y decidir responsablemente sobre ella.
Tercer pilar: ciberseguridad
Cuando un incidente digital se convierte en un incidente asistencial
Hablar de ciberseguridad significa hablar hablar de continuidad asistencial y seguridad del paciente.
Un incidente digital puede afectar:
- la privacidad de las personas
- la integridad de una historia clínica
- la disponibilidad de un servicio
- el funcionamiento de un laboratorio
- la programación de turnos
- la coordinación de ambulancias
- la dispensación de medicamentos
- la comunicación entre equipos
- y la respuesta ante una emergencia.
La ciberseguridad suele organizarse alrededor de tres propiedades:
Confidencialidad
La información debe ser conocida solamente por quienes están autorizados.
Existe un problema de confidencialidad cuando datos personales o clínicos son expuestos, compartidos o consultados por personas no autorizadas.
Integridad
La información debe mantenerse correcta, completa y protegida frente a modificaciones indebidas.
Si un sistema altera un dato, omite un antecedente o genera un resumen incorrecto, puede afectar la calidad de las decisiones posteriores.
Disponibilidad
Los sistemas y los datos deben estar accesibles cuando se necesitan.
Una plataforma puede ser muy útil, pero si toda la organización depende de ella y no existe un procedimiento alternativo, una interrupción puede comprometer la atención.
La ciberseguridad debe comenzar antes de la implementación
Debe estar presente desde:
- la identificación de la necesidad
- la selección del proveedor
- el diseño
- la contratación
- la prueba
- la capacitación
- la implementación
- el monitoreo
- y el retiro del sistema.
La Segunda Estrategia Nacional de Ciberseguridad argentina, implementada en 2023, establece lineamientos relacionados con prevención, detección, respuesta, recuperación, protección de infraestructuras críticas y articulación entre distintos sectores.
La ciberseguridad involucra a:
- autoridades
- profesionales sanitarios
- responsables legales
- áreas de compras
- recursos humanos
- docencia
- calidad
- seguridad institucional
- y cada persona que utiliza información.
Una contraseña compartida, un archivo enviado al destinatario incorrecto o un dato clínico ingresado en una plataforma pública pueden comprometer un sistema técnicamente protegido.
La seguridad es tecnológica, pero también es organizacional y humana.
Una herramienta concreta: la Política de Uso Aceptable
Las leyes y los principios generales son indispensables, pero los equipos necesitan saber qué pueden hacer en la práctica cotidiana.
La PUA es un instrumento institucional que puede definir:
- qué herramientas están autorizadas
- qué personas pueden utilizarlas
- para qué finalidades
- qué información puede ingresarse
- qué información está prohibida
- qué resultados deben revisarse
- cómo debe documentarse el uso
- cómo se informa un error
- y qué procedimiento debe seguirse ante un incidente.
En Argentina, la Agencia de Acceso a la Información Pública cuenta con un programa destinado a fortalecer el análisis, la regulación, la transparencia y la protección de datos personales en sistemas de decisiones automatizadas. El programa incluye guías, capacitación, documentación de sistemas y construcción de capacidades para instituciones públicas y privadas.
Las Recomendaciones para una Inteligencia Artificial Fiable, aprobadas mediante la Disposición 2/2023, también promueven la protección de derechos, la prevención de riesgos, la trazabilidad y el diseño centrado en las personas.
Desde junio de 2026, la Resolución SIGEN 197/2026 aprobó una Guía de Controles de Inteligencia Artificial para el Sector Público Nacional. Su aplicación directa corresponde a ese sector; otras instituciones pueden tomarla como referencia, pero deben considerar su jurisdicción y normativa específica.
Un semáforo para comprender los límites
Como recurso práctico, propongo organizar la PUA mediante un semáforo.
Esta clasificación no es una norma oficial ni reemplaza la evaluación jurídica, técnica o institucional. Es una herramienta pedagógica para comunicar niveles de riesgo.
Verde: uso potencialmente admisible
- información pública;
- lluvia de ideas;
- corrección de estilo;
- organización de contenidos;
- materiales educativos generales;
- casos completamente ficticios;
- tareas que no incluyen información sensible.
Amarillo: uso condicionado
- información institucional desidentificada;
- análisis de procesos internos;
- borradores de documentos;
- sistemas conectados a bases institucionales;
- clasificación o priorización;
- resultados que pueden influir en decisiones.
Estos usos requieren autorización, protección, validación y supervisión.
Rojo: uso no admisible en herramientas públicas no autorizadas
- datos identificatorios de pacientes;
- información clínica sensible;
- credenciales o contraseñas;
- información militar o estratégica;
- secretos institucionales;
- decisiones clínicas autónomas;
- uso de respuestas no verificadas en situaciones de alto impacto.
La clasificación concreta debe ser definida por cada organización según su misión, sus procesos, sus riesgos y las herramientas disponibles.
El marco argentino:
En Argentina no debemos buscar solamente una norma que contenga en su título las palabras “inteligencia artificial”.
La IA en salud se encuentra alcanzada por diferentes capas normativas:
- protección de datos personales
- derechos del paciente
- confidencialidad
- historia clínica electrónica
- receta digital
- teleasistencia
- seguridad de la información
- ciberseguridad
- transparencia
- y control institucional.
La Ley 27.706 y su reglamentación establecen un sistema federal de historias clínicas electrónicas y exigen condiciones de seguridad, integridad, autenticidad, confiabilidad, exactitud, conservación, disponibilidad, acceso y trazabilidad.
En el ámbito específico de las plataformas de receta electrónica, dispensa y teleasistencia reguladas por el Decreto 98/2023, la inteligencia artificial debe utilizarse como apoyo a las decisiones profesionales y requiere supervisión de profesionales de la salud. Esta disposición tiene un alcance sectorial concreto y no debe extenderse automáticamente a cualquier sistema de IA utilizado en salud.
Más adecuado es hablar de un entramado normativo distribuido, compuesto por leyes, decretos, estrategias, recomendaciones y controles con alcances diferentes.
La ausencia de una única ley integral no significa ausencia de responsabilidad.
Tres pilares que deben avanzar juntos
Podemos tener una plataforma técnicamente segura, pero carecer de gobernanza.
Podemos tener gobernanza, pero carecer de soberanía.
También podemos buscar soberanía sin una estrategia de ciberseguridad. Conservaremos capacidad de decisión, pero no necesariamente la capacidad de proteger datos y servicios.
Los tres pilares responden preguntas diferentes:
Cuando uno se debilita, toda la implementación se vuelve más frágil.
Innovar no significa incorporar más tecnología
Significa mejorar un resultado relevante:
- reducir una demora
- anticipar una necesidad
- aprovechar mejor un recurso
- fortalecer una decisión
- facilitar el acceso
- mejorar la continuidad del cuidado
- o ampliar las posibilidades de aprendizaje.
La inteligencia artificial puede ayudar a organizar información, reconocer patrones y producir alternativas.
Sin embargo:
Predecir no es decidir.
L lo Recomendar no es asumir responsabilidad.
LProcesar información sobre una persona no equivale a comprender integralmente a esa persona.
La IA puede funcionar como copiloto.
No debería convertirse en un piloto automático que vuelva invisible la intervención humana.
El desafío que tenemos por delante
La inteligencia artificial ya está entre nosotros.
Intentar detenerla por completo no parece realista. Incorporarla sin reflexión tampoco sería responsable.
El camino posible consiste en construir instituciones capaces de utilizarla con criterio.
Eso requiere:
- conducción
- formación
- políticas claras
- participación interdisciplinaria
- protección de datos
- evaluación permanente
- pensamiento crítico
- planes de contingencia
- y responsabilidad.
No necesitamos elegir entre innovación y humanidad.
Necesitamos construir una innovación que proteja lo humano.
Gobernanza para darle dirección.
Soberanía para conservar la capacidad de decidir.
Ciberseguridad para proteger a las personas, la información y las instituciones.
Estos tres pilares no frenan la transformación digital.
Son los que pueden hacerla responsable, segura y sostenible.
la IA en salud no debe pensarse solamente desde lo que puede hacer, sino desde quién decide, bajo qué reglas, con qué datos, con qué dependencia tecnológica y con qué capacidad de respuesta cuando algo falla.
Referencias
▪️Argentina. Honorable Congreso de la Nación. (2000). Ley 25.326 de Protección de los Datos Personales. Boletín Oficial de la República Argentina.
▪️Argentina. Honorable Congreso de la Nación. (2009). Ley 26.529. Derechos del paciente en su relación con los profesionales e instituciones de la salud. Boletín Oficial de la República Argentina.
▪️Argentina. Secretaría de Innovación Pública. (2023). Resolución 44/2023. Segunda Estrategia Nacional de Ciberseguridad. Jefatura de Gabinete de Ministros.
▪️Ferreyra, V. Y. (2024). IA para la enseñanza de enfermería. ISBN 978-6316600752.
▪️National Institute of Standards and Technology. (2023). Artificial Intelligence Risk Management Framework (AI RMF 1.0) (NIST AI 100-1). U.S. Department of Commerce.
▪️Organización de las Naciones Unidas para la Educación, la Ciencia y la Cultura. (2021). Recomendación sobre la ética de la inteligencia artificial. UNESCO.
▪️Organización Mundial de la Salud. (2021). Ética y gobernanza de la inteligencia artificial en el ámbito de la salud: Orientaciones de la OMS.
¿Querés llevar estas ideas a tu institución o equipo?
Soy Vanesa Ferreyra, Magíster en Educación, Especialista en Educación y Licenciada en Enfermería. Trabajo en la intersección entre educación, enfermería e inteligencia artificial, acompañando a docentes, profesionales y equipos en la incorporación crítica, responsable y situada de estas tecnologías.
Algunas líneas de trabajo incluyen: formación docente en IA, diseño de estrategias de enseñanza y evaluación, creación y optimización de asistentes GPT, alfabetización en IA, implementación responsable en salud y educación, y acompañamiento para el desarrollo de proyectos.
La tecnología es la herramienta. El criterio profesional sigue siendo nuestro.
¿Trabajamos juntos?
Podés contactarme
Info@vanesaferreyra.com.ar
Deja un comentario